
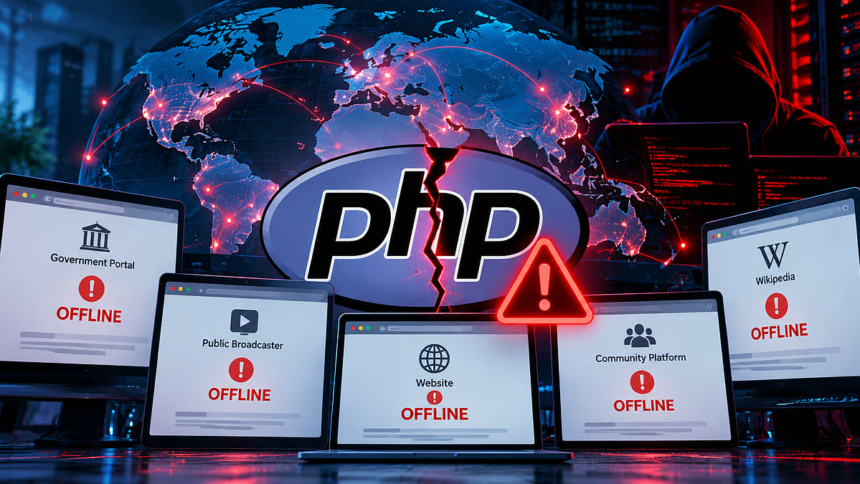
PHP Security Vulnerability: ઇન્ટરનેટ પર PHP ને લઈને ભારે ખળભળાટ મચ્યો છે. આર્ટિફિશિયલ ઇન્ટેલિજન્સ (AI) એ એક મોટી સાયબર સુરક્ષા ખામી શોધી છે, જે PHP નામની લોકપ્રિય પ્રોગ્રામિંગ લેંગ્વેજમાં લગભગ 10 વર્ષથી હાજર હતી. આ ખામીની જાણ થતાં જ ગુરુવારે, એટલે કે 22 ઑક્ટોબરે, દુનિયાભરની ઘણી વેબસાઇટ્સ અને ઑનલાઇન સેવાઓ બંધ કરવી પડી, જેથી હેકર્સ તેનો દુરુપયોગ ન કરી શકે. PHP નો ઉપયોગ દુનિયાભરની મોટી સંખ્યામાં વેબસાઇટ્સ ચલાવવા અને બનાવવા માટે થાય છે. આવી સ્થિતિમાં, તેમાં મળેલી સુરક્ષા ખામીની અસર સરકારી વેબસાઇટ્સથી લઈને ઑનલાઇન સ્ટોર અને અન્ય ડિજિટલ સેવાઓ સુધી પહોંચી શકે છે.
સાયબર સુરક્ષા એજન્સીઓ અને સરકારોએ વેબસાઇટ ચલાવતી સંસ્થાઓને શક્ય તેટલી વહેલી તકે સુરક્ષા અપડેટ્સ ઇન્સ્ટોલ કરવાની સલાહ આપી છે. આ જ કારણ છે કે કેટલીક સંસ્થાઓએ સાવચેતીના પગલા તરીકે પોતાની વેબસાઇટ્સ અસ્થાયી રૂપે બંધ પણ કરી દીધી. પરંતુ સવાલ એ છે કે આખરે PHP શું છે. તેમાં એવી કઈ ભૂલ મળી છે, જેના કારણે હજારો વેબસાઇટ્સ પર ખતરો ઊભો થયો છે. આખરે AI એ આ ખામી કેવી રીતે શોધી. ચાલો, આ બધા સવાલો સમજીએ.
PHP શું છે અને તેનો ઉપયોગ ક્યાં થાય છે?
ઇન્ટરનેટ પર આપણે દરરોજ ઘણી વેબસાઇટ્સનો ઉપયોગ કરીએ છીએ. આ વેબસાઇટ્સ ચલાવવા પાછળ કઈ ટેક્નોલોજી કામ કરે છે. આવી જ એક ટેક્નોલોજી PHP છે, જેનો ઉપયોગ દુનિયાભરમાં મોટી સંખ્યામાં વેબસાઇટ્સ બનાવવા અને ચલાવવા માટે થાય છે. હકીકતમાં, PHP એક પ્રોગ્રામિંગ લેંગ્વેજ છે અને તેનો ઉપયોગ વેબસાઇટ્સ બનાવવા તથા તેમની પાછળ ચાલતી સિસ્ટમ તૈયાર કરવા માટે થાય છે. એટલે કે, જ્યારે તમે કોઈ વેબસાઇટ પર લૉગિન કરો છો, કોઈ માહિતી શોધો છો અથવા ઑનલાઇન સામાન ખરીદો છો, ત્યારે PHP જેવી ટેક્નોલોજી સર્વર પર આ કાર્યો પૂર્ણ કરવામાં મદદ કરી શકે છે.
PHP ની શરૂઆત 1990ના દાયકામાં થઈ હતી અને તે મફત તથા ઓપન સોર્સ છે. તેને શીખવું પણ પ્રમાણમાં સરળ છે અને આ જ કારણથી તે લાંબા સમયથી લોકપ્રિય છે. ફર્સ્ટપોસ્ટના અહેવાલમાં સાયબર સુરક્ષા કંપની વિઝ રિસર્ચના જણાવ્યા અનુસાર, દુનિયાની લગભગ 70 ટકા વેબસાઇટ્સ કોઈને કોઈ રીતે PHP નો ઉપયોગ કરે છે. તેથી તેમાં મળેલી ગંભીર ખામીની અસર ખૂબ વ્યાપક હોઈ શકે છે. PHP નું પૂરું નામ પહેલાં પર્સનલ હોમ પેજ હતું. હવે PHP ને સત્તાવાર રીતે રિકર્સિવ એક્રોનિમ માનવામાં આવે છે, જેનું પૂરું નામ PHP: હાઇપરટેક્સ્ટ પ્રીપ્રોસેસર છે.
PHP માં કઈ ખામી મળી, જેના કારણે વેબસાઇટ્સ બંધ કરવી પડી?
સાયબર સુરક્ષા સંશોધકોએ PHP માં બે ગંભીર સુરક્ષા ખામીઓ શોધી છે. તેમને રિમોટ કોડ એક્ઝિક્યુશન (RCE) સાથે સંબંધિત ખામીઓ કહેવામાં આવે છે. આ ખામી એવી છે, જાણે તમારા કમ્પ્યુટરની સુરક્ષામાં ખામી હોય અને કોઈ અજાણી વ્યક્તિ દૂર બેઠા બેઠા પોતાની મરજી મુજબ તમારા કમ્પ્યુટર પર કોડ ચલાવવા લાગે. તે પણ ત્યારે, જ્યારે તેને સિસ્ટમમાં પ્રવેશવા માટે કોઈ પાસવર્ડ કે પરવાનગીની જરૂર ન પડે. PHP માં મળેલી ખામીઓનું જોખમ પણ કંઈક આવું જ હતું. તેનો લાભ લઈને હેકર્સ કોઈ સર્વર પર ખાસ પ્રકારની રિક્વેસ્ટ મોકલી શકતા હતા અને ત્યાં પોતાની મરજી મુજબનો કોડ ચલાવવાનો પ્રયાસ કરી શકતા હતા. તેનાથી વેબસાઇટનું નિયંત્રણ મેળવવા, ડેટા સુધી પહોંચવા અથવા સિસ્ટમને નુકસાન પહોંચાડવાનો ખતરો ઊભો થઈ શકે છે. તાજેતરના અહેવાલ અનુસાર, આ નબળાઈઓ લગભગ 10 વર્ષથી પણ વધુ સમયથી PHP ના કોડમાં હાજર હતી, પરંતુ અત્યાર સુધી તેની જાણ થઈ નહોતી.
દુનિયાભરમાં વેબસાઇટ્સ શા માટે બંધ કરવામાં આવી રહી છે?
આ સુરક્ષા ખામીઓની જાણ થતાં જ વેબસાઇટ ચલાવતી સંસ્થાઓ સામે પોતાની સિસ્ટમને સુરક્ષિત કરવાનો પડકાર ઊભો થયો. 21 ઑક્ટોબરે PHP માટે સુરક્ષા અપડેટ જાહેર કરવામાં આવ્યું. PHP ફાઉન્ડેશને સંસ્થાઓ અને કંપનીઓને શક્ય તેટલી વહેલી તકે અપડેટ ઇન્સ્ટોલ કરવાની સલાહ આપી. પરંતુ કોઈ મોટી વેબસાઇટને સુરક્ષિત કરવી માત્ર એક બટન દબાવવા જેટલી સરળ નથી. ડેવલપર્સે તપાસવું પડે છે કે વેબસાઇટ PHP ના કયા વર્ઝન પર ચાલી રહી છે અને અપડેટ ઇન્સ્ટોલ કર્યા પછી વેબસાઇટ યોગ્ય રીતે કામ કરી રહી છે કે નહીં.
આ જ કારણથી કેટલીક સંસ્થાઓએ પોતાની વેબસાઇટ્સ અસ્થાયી રૂપે ઑફલાઇન કરી દીધી. એટલે કે, લોકો માટે તેમની વેબસાઇટ ખોલવાની સુવિધા બંધ કરવામાં આવી, જેથી સુરક્ષા તપાસ અને જરૂરી ફેરફારો કરી શકાય. વિકિમીડિયા, ફિનલેન્ડની કેટલીક સરકારી વેબસાઇટ્સ અને સ્કૉટલૅન્ડની ઘણી જાહેર સેવાઓએ પોતાની વેબસાઇટ્સ અથવા પેજ બંધ કર્યા છે. નેધરલેન્ડની સાયબર સુરક્ષા એજન્સીએ પણ સાવચેતીનાં પગલાં લીધાં.
AI એ PHP ની આ ખામી કેવી રીતે શોધી?
વિઝ અને અન્ય સંશોધન ટીમોએ AI મૉડલની મદદથી PHP ના કોડની તપાસ કરી અને એવી નબળાઈઓ શોધી, જેના પર લાંબા સમયથી કોઈનું ધ્યાન ગયું નહોતું. સાયબર સુરક્ષા કંપની કૅલિફે પણ OpenAI ના ભંડોળની મદદથી PHP ના કોડનું ઑડિટ કરતાં ખામીઓ ઓળખી. સામાન્ય રીતે સાયબર સુરક્ષા નિષ્ણાતો સૉફ્ટવેરના કોડની તપાસ કરે છે, સંભવિત ભૂલો શોધે છે અને એ જુએ છે કે કોઈ હુમલાખોર આ ભૂલોનો લાભ કેવી રીતે લઈ શકે છે. કોડના મોટા જથ્થાની તપાસ કરવી લાંબી પ્રક્રિયા છે. OpenAI એ આ ખામીઓને તાજેતરના સમયની પ્રભાવશાળી સુરક્ષા નબળાઈઓમાંની એક ગણાવી છે. કંપનીના જણાવ્યા અનુસાર, આ એ વાતનો સંકેત છે કે AI હવે મોટા પાયે ઉપયોગમાં લેવાતા સૉફ્ટવેરમાં ગંભીર સુરક્ષા ખામીઓ શોધવામાં મદદ કરી શકે છે.
જ્યારે કોઈ ગંભીર ખામીની માહિતી જાહેર થઈ જાય છે, ત્યારે સાયબર ગુનેગારો પણ તેનો લાભ લેવાનો પ્રયાસ કરી શકે છે. સિંગાપોરની જેમ્સ કુક યુનિવર્સિટીના સાયબર સુરક્ષા નિષ્ણાત સ્ટીવ કેરિસને AFP ને જણાવ્યું કે AI જેવા સાધનો સાથે જોડાયેલી માહિતી સામે આવ્યા પછી લોકો તેનો દુરુપયોગ ખૂબ ઝડપથી કરી શકે છે.
સાયબર સુરક્ષા માટે કયા પગલાં લેવા જરૂરી છે?
સાયબર સુરક્ષા નિષ્ણાતોના જણાવ્યા અનુસાર, આવા કિસ્સાઓમાં વેબસાઇટ ચલાવતી સંસ્થાઓએ કેટલાંક જરૂરી પગલાં લેવા જોઈએ.
- PHP નું અસરગ્રસ્ત વર્ઝન ઉપયોગમાં લેવાઈ રહ્યું છે કે નહીં તેની તપાસ કરો.
- સત્તાવાર સુરક્ષા અપડેટ્સ અને પૅચ શક્ય તેટલી વહેલી તકે ઇન્સ્ટોલ કરો.
- વેબસાઇટ સાથે જોડાયેલી થર્ડ-પાર્ટી સેવાઓ અને સૉફ્ટવેરની પણ તપાસ કરો.
- સર્વરના લૉગ્સ અને સુરક્ષા ચેતવણીઓ પર નજર રાખો, જેથી કોઈ શંકાસ્પદ પ્રવૃત્તિની જાણ થઈ શકે.
- જો સિસ્ટમ સાથે ચેડાં થયાનાં સંકેતો મળે, તો તેની તપાસ કરો અને જરૂર પડે તો અસરગ્રસ્ત પાસવર્ડ અથવા ઍક્સેસ ક્રેડેન્શિયલ્સ બદલો.
નિષ્ણાતોનું કહેવું છે કે મજબૂત સાયબર સુરક્ષા માટે માત્ર એક સૉફ્ટવેર અપડેટ કરવું પૂરતું નથી. તેના માટે સુરક્ષાનાં અનેક સ્તરો જરૂરી છે. તેમાં નિયમિત અપડેટ્સ, ઍક્સેસ નિયંત્રણ, દેખરેખ, બૅકઅપ અને કોઈ હુમલો થાય ત્યારે ઝડપથી કાર્યવાહી કરવાની વ્યવસ્થાનો સમાવેશ થાય છે.