
ચીની હેકિંગ પ્લેટફોર્મ CyberStrike પર શંકા, દેશભરમાં આશરે 150 ફરિયાદો અને FIR નોંધાઈ
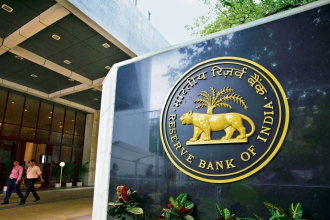
NBFC Cyber Attacks India: ઠગો AIનો ઉપયોગ કરીને દેશના નાણાકીય ક્ષેત્રને નિશાન બનાવી રહ્યા છે. સૂત્રોના જણાવ્યા અનુસાર, છેલ્લા આશરે બે મહિનામાં સમગ્ર દેશમાં સાયબર હુમલાઓ દ્વારા ઠગોએ નોન-બેન્કિંગ ફાઇનાન્શિયલ કંપનીઓ (NBFCs) પાસેથી આશરે ₹300 કરોડની રકમ ચોરી લીધી છે. આમાંની મોટાભાગની નાની કંપનીઓ છે. આ મામલે અત્યાર સુધીમાં આશરે 150 ફરિયાદો અથવા FIR નોંધાઈ ચૂકી છે.
સૂત્રોના જણાવ્યા અનુસાર, આ હુમલાઓમાં NBFCsના નબળા સાયબર સુરક્ષા માળખાની ખામીઓનો લાભ લેવામાં આવ્યો છે. તેમાં મુખ્યત્વે એવી કંપનીઓ સામેલ છે, જેમનું ટર્નઓવર આશરે ₹1,000 કરોડ અથવા તેનાથી ઓછું છે. એક સૂત્રએ જણાવ્યું, “સાયબર હુમલા અગાઉ પણ થતા હતા, પરંતુ છેલ્લા દોઢ મહિનામાં તેમાં ઘણો વધારો થયો છે. કેટલીક કંપનીઓ પર તો વારંવાર હુમલા થયા છે.”
દિલ્હીની કંપની પર બે વાર હુમલો
લોકોએ જણાવ્યું કે દિલ્હીમાં એક NBFC પર બે વાર સાયબર હુમલો થયો હતો. પ્રથમ હુમલામાં કંપનીને ₹7.5 કરોડનું નુકસાન થયું અને થોડા દિવસો પછી થયેલા બીજા હુમલામાં ₹7.25 કરોડનું નુકસાન થયું. સાયબર સુરક્ષા એજન્સીઓ આ સ્થિતિનો સામનો કરવા માટે દિવસ-રાત કામ કરી રહી છે. તેમણે NBFCsને શક્ય તેટલી વહેલી તકે પોતાનું માળખું અપગ્રેડ કરવાની સલાહ આપી છે.
15 ઑક્ટોબર સુધીના આંકડા અનુસાર, RBI પાસે 8,502 NBFCs નોંધાયેલી હતી. મુંબઈમાં આશરે 30, દિલ્હીમાં 25થી વધુ અને ચેન્નાઈ તથા અન્ય શહેરોમાં 15-16 ફરિયાદો નોંધાઈ છે. સાયબર છેતરપિંડી સંબંધિત ફરિયાદો અથવા FIRની વિગતો મામલાની સંવેદનશીલતાને કારણે સામાન્ય રીતે ગુપ્ત રાખવામાં આવે છે.
જો કોઈ ફોન કરનાર તમારું નામ, તમને લોન આપતી બેન્ક અથવા સંસ્થાનું નામ અને લોનની રકમ જાણતો હોય, તો તે વિશ્વાસપાત્ર લાગે છે. એક લાર્જ લેંગ્વેજ મોડેલ દ્વારા આવા ફોન માટે હિન્દી અથવા તમિલ જેવી ભાષાઓમાં સંપૂર્ણ સ્ક્રિપ્ટ તૈયાર કરી શકાય છે. – મંદાર પાટિલ, એક્ઝિક્યુટિવ વાઇસ પ્રેસિડેન્ટ, Cyble.
ચીનનું હેકિંગ પ્લેટફોર્મ
ઘણા કેસોની તપાસ પૂર્ણ થઈ ચૂકી છે. તપાસ એજન્સીઓને જાણવા મળ્યું છે કે આ હુમલાઓ પાછળ CyberStrike નામનું ચીની હેકિંગ પ્લેટફોર્મ છે. અન્ય કેસોની તપાસ હજુ ચાલુ છે. ભારતની સાથે જાપાન અને દક્ષિણ કોરિયાની કંપનીઓએ પણ આવા હુમલાઓનો સામનો કર્યો છે.
નિષ્ણાતોએ જણાવ્યું કે બે ચીની આર્ટિફિશિયલ ઇન્ટેલિજન્સ ટૂલકિટ Artex અને CyberStrike ની સાથે ઓપન-સોર્સ મોડેલનો ઉપયોગ કરીને ભારત અને દુનિયાભરની નાણાકીય પ્રણાલીઓને નિશાન બનાવવામાં આવી રહી છે. તેમાં DeepSeek, અલીબાબાનું Qwen, મૂનશોટનું Kimi અને Zhipuનું ‘GLM’ જેવા ચીની ઓપન-સોર્સ મોડેલનો સમાવેશ થાય છે.
શું છે મામલો?
- નબળા સાયબર માળખાને કારણે નાની NBFCs નિશાન પર છે. એજન્સીઓએ શક્ય તેટલી વહેલી તકે સુરક્ષા અપગ્રેડ કરવા જણાવ્યું છે.
- છેલ્લા 1.5 મહિનામાં હુમલાઓ વધ્યા છે. સમગ્ર ભારતમાં 150થી વધુ ફરિયાદો નોંધાઈ છે.
- ઠગો ખામીઓનો લાભ લેતાં પહેલાં સંસ્થાઓની વ્હાઇટલિસ્ટેડ IDs સુધી પહોંચ મેળવે છે.
- ચીની AI ટૂલકિટ ARTEX અને CyberStrikeનો ઉપયોગ થઈ રહ્યો છે. ભારતની સાથે જાપાન અને કોરિયાને પણ નિશાન બનાવવામાં આવ્યાં છે.
- દુનિયાભરમાં ARTEX દ્વારા 2,250થી વધુ સંસ્થાઓને નિશાન બનાવવામાં આવી છે.
- દર મહિને 2,900થી વધુ લૉગિન પ્રયાસો થાય છે.
આ હુમલાઓ કેવી રીતે કરે છે?
તપાસની માહિતી ધરાવતા એક અધિકારીએ જણાવ્યું, “કેટલીક નાની NBFCsને એ પણ ખબર નથી કે તેમની પાસે કેવું માળખું હોવું જોઈએ અથવા ઑડિટ ક્યારે કરાવવું જોઈએ. તેમની સિસ્ટમ ખૂબ નબળી છે.” અન્ય એક અધિકારીએ જણાવ્યું કે છેતરપિંડી કરનારા સૌથી પહેલાં 10-12 દિવસ સુધી કોઈ NBFCની કામગીરીની તપાસ કરે છે અને ત્યારબાદ નબળાઈ સામે આવે ત્યારે હુમલો કરે છે.
Cybleના એક્ઝિક્યુટિવ વાઇસ પ્રેસિડેન્ટ મંદાર પાટિલે જણાવ્યું, “જો કોઈ ફોન કરનાર તમારું નામ, તમને લોન આપતી બેન્ક અથવા સંસ્થાનું નામ અને લોનની રકમ જાણતો હોય, તો તે વિશ્વાસપાત્ર લાગે છે. એક LLM (લાર્જ લેંગ્વેજ મોડેલ) દ્વારા આવા ફોન માટે હિન્દી અથવા તમિલ જેવી ભાષાઓમાં સંપૂર્ણ સ્ક્રિપ્ટ તૈયાર કરી શકાય છે.”